OT Security Professional
Vier Tage remote an einer laufenden Anlage. Aufbau und Protokolle, Angriffswege, Normen und Regulierung, Erkennung und Vorfallreaktion.
Die Anlage ist keine eigene Welt mehr
Industrielle Anlagen waren jahrzehntelang für sich. Eigenes Netz, eigene Protokolle, kein Weg nach draußen. Das gilt nicht mehr. Fernwartung durch den Hersteller, Produktionsdaten im ERP, Funkstrecken zu Außenstandorten, ein Servicelaptop im Schaltschrank. Die Anlage hängt heute an der IT, meist an mehreren Stellen gleichzeitig.
Angreifer nutzen das. Stuxnet, das ukrainische Stromnetz, Triton und Colonial Pipeline zeigen dieselbe Entwicklung. Am Anfang standen Staaten mit jahrelanger Vorbereitung. Inzwischen genügt Ransomware, die auf die Produktion gar nicht gezielt hat, um sie anzuhalten.
Die Protokolle dazwischen kennen keine Anmeldung, weil das Netz als geschlossen galt, als sie entstanden. Behandeln lässt sich eine Anlage trotzdem nicht wie ein Serverraum. Verfügbarkeit steht vor Vertraulichkeit. Ein Patch ist eine Frage von Monaten, ein Neustart kostet Produktion.
Grundlagen
Was eine industrielle Anlage ist und warum sie sich einer IT-Denkweise entzieht.
- OT gegen IT. Wir vergleichen Schutzziele, Lebenszyklen und Betriebsphilosophie und zeigen, wo klassische IT-Sicherheit an Grenzen stößt
- Safety und Security. Wie beide zusammenhängen und warum eine Sicherheitsmaßnahme an der Funktionssicherheit scheitern kann
- Rollen. Wer trägt welche Verantwortung, vom Anlagenbetreiber über den Integrator bis zum Hersteller, und wo entstehen die Lücken dazwischen
- Komponenten. Sie lernen die Bestandteile einer Anlage kennen, von der Steuerung über das Bedienbild bis zum Sicherheitssystem
- Purdue-Modell. Sie ordnen eine Anlage in die Ebenen 0 bis 4 ein und erkennen, wo IT und OT aufeinandertreffen
- Übung. Sie erkunden die Lab-Anlage und ordnen ihre Komponenten selbst ein
Protokolle und Bedrohungen
Wie industrielle Systeme miteinander sprechen und was daran angreifbar ist.
- Modbus, S7comm, OPC UA. Wie die drei wichtigsten Protokolle aufgebaut sind, wie ihre Adressräume funktionieren und warum sie ohne Anmeldung auskommen
- Profinet, IEC 104, IEC 61850 und Feldbusse. Wo diese Protokolle eingesetzt werden und was sie voneinander unterscheidet
- Bedrohungsakteure und Angriffswege. Wer solche Anlagen angreift und auf welchen Wegen er hineinkommt, von der Lieferkette bis zum eigenen Personal
- Fallstudien. Wir gehen bekannte Vorfälle durch und halten fest, was jeweils der entscheidende Fehler war
- MITRE ATT&CK for ICS. Das Modell, mit dem sich Angriffstechniken benennen lassen, ohne dass jeder sie anders nennt
- Zwei Übungen. Sie werten einen Mitschnitt der Anlage aus und verstellen anschließend einen Prozesswert über Modbus
Standards, Regulatorik und Architektur
Was gefordert ist und wie eine Anlage geschnitten sein sollte.
- IEC 62443. Die Normenreihe für industrielle Sicherheit, mit Zonen, Conduits und Security Levels
- Weitere Rahmenwerke. ISO 27019, NIST SP 800-82 und das BSI-ICS-Kompendium, und wofür sich das jeweilige Werk eignet
- Regulatorik. Was NIS2, das KRITIS-Dachgesetz und der Cyber Resilience Act von einem Betreiber verlangen, mit Meldewegen und Fristen
- Netzarchitektur. Wie sich ein Anlagennetz entlang der Purdue-Ebenen trennen lässt und wozu eine industrielle DMZ dient
- Fernzugriff. Wie Fernwartung durch Hersteller und Dienstleister abgesichert wird, über VPN, Jump Hosts und feste Freigaben
- Übung. Sie schneiden die Kursanlage selbst in Zonen und legen die Übergänge dazwischen fest
Schutz, Erkennung und Vorfallreaktion
Was ein Betreiber konkret tut.
- Asset Management. Wie ein Anlagenverzeichnis entsteht, passiv oder aktiv erfasst, und woran seine Qualität in der Praxis scheitert
- Härtung und Backup. Was sich in einer Anlage härten lässt, und warum ein Backup auch die Programmstände der Steuerungen umfassen muss
- Angriffserkennung. Wie ein OT-taugliches Erkennungssystem aufgebaut wird, wie es rückwirkungsfrei mitliest und woran Sie ein brauchbares erkennen
- SIEM und Use Cases. Welche Rolle ein SIEM übernimmt und wie sich Use Cases entlang von MITRE ATT&CK for ICS formulieren lassen
- Incident Response. Wie ein Vorfall in einer Anlage abläuft, wenn die Produktion weiterlaufen muss und die Sicherheit von Menschen vorgeht
- Meldepflichten. Wer nach NIS2 und KRITIS wann welche Meldung abgeben muss, an einem durchgespielten Fall
- Notfallübung. Zum Abschluss spielen Sie 90 Minuten lang einen Vorfall auf dem YekCity-Simulator durch, mit verteilten Rollen
An wen sich das Training richtet
- OT-Verantwortliche und Werksleitung, die Sicherheitsanforderungen an ihre Anlagen einordnen müssen
- Automatisierungs-Ingenieure, für die Sicherheit bisher ein Randthema war
- IT- und Cybersecurity-Fachleute, die neu in die OT kommen
- Auditoren und Berater, die OT-Umgebungen bewerten
- Entscheider, die Investitionen begründen oder Prüfberichte lesen
Vorausgesetzt werden Grundlagen in IT, Netzwerk und IT-Sicherheit. Automatisierungstechnik nicht. Das Training beginnt bei der Frage, was eine Steuerung von einem Server unterscheidet. Wer schon tief in der OT-Sicherheit steckt und Handwerk sucht, ist im Expert richtig.
Geübt wird an einer Anlage, die läuft
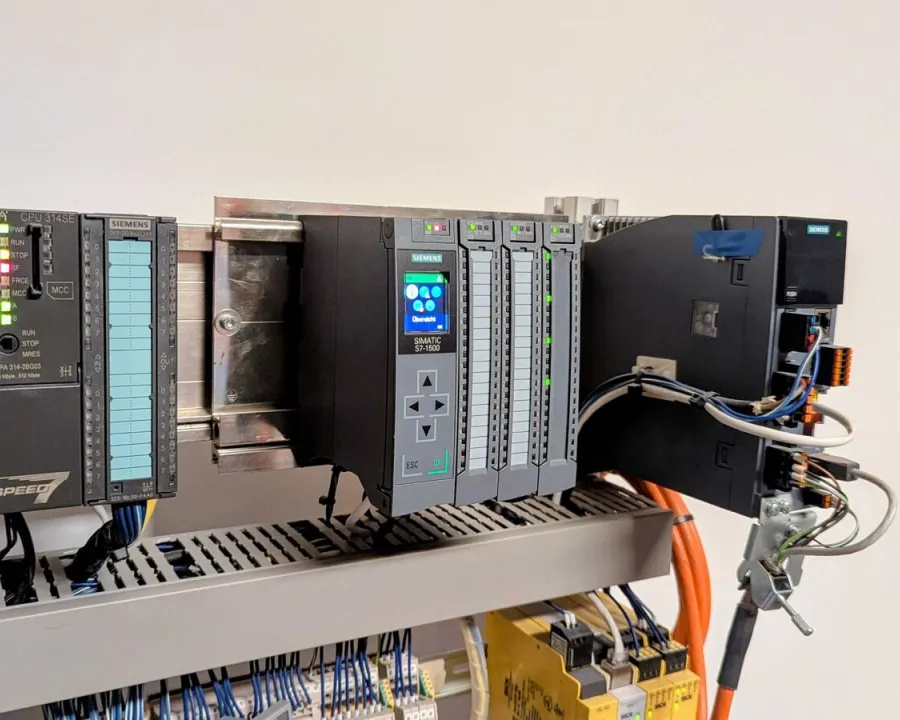
Die Lab-Anlage bildet mehrere Purdue-Ebenen ab, vom Feld bis zur Bedienoberfläche. Sie spricht dieselben Protokolle, die im Vortrag behandelt werden. Vier geführte Übungen ziehen sich durch die ersten drei Tage.
Die Manipulation an Tag 2 ist der Wendepunkt. Der Eingriff gelingt mit einem einzelnen Befehl ohne Anmeldung. Die Anzeige in der Leitwarte bleibt dabei plausibel. Die Notfallübung am vierten Tag läuft auf dem YekCity-Simulator, einer Modellstadt mit echten Steuerungen von Siemens und Schneider.
Format, Dauer, Abschluss
Format
Remote, als Inhouse- oder offenes Training.
Dauer
Vier Tage, 32 Unterrichtseinheiten.
Praxisanteil
Rund 40 Prozent. Vier Übungen und eine Notfallübung.
Abschluss
Prüfung mit 40 Fragen und die Notfallübung.
Voraussetzungen
IT, Netzwerk und IT-Sicherheit im Grundlagenumfang.
Sprache
Deutsch.
Häufige Fragen zum Professional
Beides hängt davon ab, ob Sie inhouse buchen oder Plätze in einem offenen Termin nehmen. Auch die Zahl der Personen spielt hinein. Fragen Sie uns, Sie bekommen Termine und Preis mit einem Ansprechpartner.
Nein. Grundlagen in IT, Netzwerk und IT-Sicherheit genügen. Wer vorher auffrischen will, bekommt auf Wunsch ein zweistündiges E-Learning zu IT-Grundlagen und Purdue-Modell.
Ein Notebook mit Internetzugang. Das Lab läuft browserbasiert oder über bereitgestellte Zugänge, installiert werden muss nichts.
Die Bescheinigung weist Umfang, Inhalte, Prüfungsergebnis und die Notfallübung aus und ist als Nachweis regelmäßiger Schulung verwendbar. Ob sie im Einzelfall genügt, entscheidet Ihre Aufsicht.
Termine und Konditionen erfragen.
Sagen Sie uns, ob Sie ein Inhouse-Training suchen oder Plätze in einem offenen Termin. Nennen Sie dazu die Zahl der Personen. Sie bekommen Termine, Preis und einen Ansprechpartner.