OT Security Expert
Drei Tage an der Anlage. Industrieprotokolle Byte für Byte lesen, Angriffe kontrolliert fahren und auf dem eigenen Mitschnitt die Erkennungsregel dafür schreiben.
Schadsoftware, die Leittechnik selbst spricht
Industroyer sprach 2016 die Leittechnikprotokolle direkt, also IEC 101, IEC 104, IEC 61850 und OPC, ohne den Umweg über eine Bedienstation. TRITON zielte ein Jahr später auf das Sicherheitssystem einer Anlage, also auf die letzte Schutzschicht. PIPEDREAM wurde 2022 bekannt. Es ist ein Baukasten für eine ganze Geräteklasse, nicht ein Werkzeug für ein Ziel. Betriebsart umschalten, Programme lesen und schreiben, OPC UA und Modbus sprechen, alles vorbereitet.
Solche Schadsoftware erkennt man nicht am Dateinamen. Sie fällt auf, wenn jemand das Protokoll liest, das sie spricht, ihre Fähigkeiten im Code benennen kann und eine Regel schreibt, die ihren Verkehr fängt. Eine Sandbox hilft dabei wenig. Ohne das Zielgerät zeigt die Probe ihr Verhalten nicht.
Das ist Handarbeit. Sie ist der Gegenstand dieses Trainings.
Drei Tage am Gerät
Der Professional legt das Fundament. Aufbau einer Anlage, Protokolle, Architektur, Erkennung. Der Expert baut darauf die Fähigkeiten aus, in drei Tagen mit rund 80 Prozent Übungsanteil.
Die drei Tage bauen aufeinander auf. Wer ein Protokoll selbst gelesen hat, kann damit angreifen. Wer selbst angegriffen hat, weiß, was im eigenen Mitschnitt steht, und merkt sofort, was seine Erkennungsregel übersieht. Deshalb schreibt jedes Team am dritten Tag Regeln auf den Verkehr, den es am zweiten selbst erzeugt hat.
Protokolle
Jedes Team arbeitet gegen eine eigene Instanz der Kursanlage. Sie liefert dieselben Prozesswerte gleichzeitig über mehrere Protokolle. Das hat einen Grund. Wenn ein Register keinen Namen trägt, verrät ein zweites Protokoll, welche Größe dahintersteht. Geraten wird also nicht. Bei jedem Protokoll gehen wir in denselben vier Schritten vor. Erst mit dem Standardwerkzeug lesen, dann eine eigene Anfrage bauen, dann den undokumentierten Adressraum durchgehen, zuletzt ein Telegramm von Hand zerlegen.
- Zonen und Prüfplanung. Aus dem Zonenkonzept einer Anlage einen Prüfplan ableiten, der festhält, was geprüft werden darf und wer es freigibt
- Modbus TCP und RTU. Eigene Anfragen bauen. Bei RTU trennt nur eine kurze Pause ein Telegramm vom nächsten, eine Längenangabe gibt es nicht. Die Prüfsumme rechnen Sie selbst nach
- S7comm und S7comm-plus. Die beiden Siemens-Protokolle auseinanderhalten. Das klassische überträgt ungeschützt, das neuere sichert die Integrität ab
- Profinet DCP. Geräte auf Ethernet-Ebene aufspüren, noch bevor eine IP-Adresse im Spiel ist
- OPC UA. Den Adressraum durchsuchen und bewerten, welche Sicherheitsrichtlinie ein Server wirklich anbietet und ob anonyme Anmeldung offensteht
- BACnet/IP. Das Protokoll der Gebäudeautomation, das oft am selben Netz hängt. Eine einzige Rundsendung genügt, um alle Geräte einer Liegenschaft aufzulisten
- Ein unbekanntes Protokoll. Den Aufbau allein aus dem Mitschnitt herleiten, ohne Spezifikation und ohne fertigen Dissector
- Echte Mitschnitte. Die eigenen Ergebnisse gegen Aufnahmen echter Feldgeräte gegenprüfen
Offensive OT-Sicherheit
Erst werden bekannte Angriffe auf Leittechnik zerlegt, dann dieselben Techniken kontrolliert gegen die Kursanlage gefahren. Jedes Team zeichnet dabei auf; diese Mitschnitte sind das Material für Tag 3.
- Fallanalyse. Wir zerlegen Industroyer, Industroyer2, TRITON und PIPEDREAM. Für jeden Fall halten wir fest, welches Protokoll angegriffen wurde, welche Fähigkeit die Schadsoftware mitbrachte und an welcher Stelle der ICS Kill Chain sie stand
- MITRE ATT&CK for ICS. Jeder eigene Schritt im Lab wird einer Technik zugeordnet, nicht nur die Schritte aus den Fallbeispielen
- Aufklärung und ihre Spuren. Wir messen mit, wie viel Verkehr jedes Verfahren erzeugt und was davon in der Leitwarte sichtbar wird
- Prozessmanipulation. Sollwerte und Register verändern. Ausgänge forcen, also auf einen festen Wert zwingen, den das Steuerungsprogramm nicht mehr überschreibt. Jeder dieser Eingriffe fällt unterschiedlich stark auf
- Angriffe auf die Steuerung. Betriebsart umschalten, Programme lesen und schreiben, Schutzstufen bei Siemens und Codesys bewerten
- Identitätsmanipulation. Gerätekennungen über Profinet DCP ändern und sehen, warum das forensisch schwerer aufzuklären ist
- Der Weg aus der IT in die OT. Einen realen Angriffspfad rekonstruieren und die wirksamste Gegenmaßnahme bestimmen
- Eingriffsklassen. Vor jedem Kommando festhalten, was es auslöst, wer es freigibt und wie man es zurücknimmt
Defensive OT-Sicherheit
Schadsoftware analysieren und Erkennung bauen, und zwar auf dem Verkehr vom Vortag. Auf einer Steuerung läuft kein Endpoint-Agent, die gewohnte Quelle fällt also weg. Deshalb bauen wir nacheinander drei andere auf. Erkennung über Signaturen, Erkennung über die Abweichung von einer Baseline und die Prüfung von Geräte- und Prozessintegrität.
- ICS-Schadsoftware-Triage. Eine unbekannte Probe ohne Zielgerät und ohne brauchbare Sandbox einordnen. Ihre Fähigkeiten lassen sich am Protokollcode ablesen
- YARA. Aus der Probe eine Regel ableiten und anschließend prüfen, ob sie auch auf harmlose Dateien anspringt
- Intrusion Detection für OT. Industrieprotokolle wie Modbus, S7comm, IEC 104 und Profinet in auswertbare Ereignisse überführen
- Regeln und Signaturen. Eigene Erkennungsregeln für diese Protokolle schreiben und fremde Regelwerke auf Tauglichkeit prüfen
- Baselining und Whitelisting. Festlegen, welche Geräte miteinander sprechen dürfen und welche Funktionscodes erlaubt sind. Alles andere fällt auf, auch ohne Signatur
- Prozessbewusste Erkennung. Sollwerte und Messwerte auf physikalische Plausibilität prüfen, statt nur auf Pakete zu schauen
- Geräteintegrität. Programmstände und Prüfsummen einer Steuerung vergleichen, wenn kein Agent verfügbar ist
- SIEM und Use Cases. Meldungen aus OT-Quellen anbinden, Use Cases nach MITRE ATT&CK for ICS formulieren und die Alarmflut begrenzen
- Detection Engineering. Jede Regel wird gegen den eigenen Mitschnitt vom Vortag getestet, bevor sie als fertig gilt
- Abschlussübung und Bericht. Sie bearbeiten einen Vorfall, bei dem das Material unvollständig ist, und schreiben dazu einen technischen Bericht mit den Meldepflichten nach NIS2
An wen sich das Training richtet
- OT-Sicherheitsverantwortliche, die Prüfberichte und Herstelleraussagen fachlich bewerten müssen
- SOC- und Leitwartenpersonal, das Erkennung für Industrieprotokolle betreibt oder einführt
- Automatisierungs-Ingenieure mit Sicherheitsverantwortung
- Auditoren, Berater und Prüfer, die eigene Feststellungen belegen wollen
Vorausgesetzt werden der Professional oder vergleichbare Praxis, sicherer Umgang mit Wireshark und der Kommandozeile sowie Python auf Leseniveau. Skripte werden angepasst, nicht neu entwickelt. Für Einsteiger ist das Training zu dicht.
Was die Teilnehmenden danach können
- Einen Mitschnitt Feld für Feld zerlegen, auch wenn das Analysewerkzeug ihn nicht auflöst
- Einen Adressraum ohne Projektdatei erschließen
- Bei einem unbekannten Protokoll strukturiert vorgehen
- Vor der Arbeit sagen, was eine Prüfhandlung auslöst, wer sie freigibt und wie man sie zurücknimmt
- Einen Befund auf einer nachvollziehbaren Beweisstufe formulieren und benennen, was ungeprüft blieb
- Prozesswerte und Geräteidentitäten verändern und die Folgen für Anlage und Leitwarte einschätzen
- Erkennungsregeln und YARA-Signaturen schreiben und fremde Regeln bewerten
- OT-Quellen an ein SIEM anbinden und Use Cases dafür formulieren
- Eine Baseline bilden und Abweichungen ohne Signatur finden
- Einen technischen Vorfallbericht verfassen, einschließlich der Meldepflichten nach NIS2
Format, Dauer, Abschluss
Format
Präsenz, als Inhouse- oder offenes Training.
Dauer
Drei Tage, 24 Unterrichtseinheiten.
Übungsanteil
Rund 80 Prozent, jedes Team an einer eigenen Anlage.
Gruppengröße
Acht bis zwölf Personen, Teams zu zwei bis drei.
Voraussetzungen
Professional oder vergleichbare Praxis, Wireshark, Kommandozeile, Python auf Leseniveau.
Abschluss
Prüfung mit 25 Fragen, Abschlussübung, Vorfallbericht.
Häufige Fragen zum Expert
Der Expert läuft in Gruppen von acht bis zwölf Personen. Preis und Termin hängen davon ab, ob Sie inhouse buchen oder Plätze in einem offenen Termin nehmen. Fragen Sie uns, Sie bekommen beides mit einem Ansprechpartner.
Nicht zwingend, aber vergleichbare Praxis wird vorausgesetzt. Wenn Sie unsicher sind, sprechen Sie uns an, wir ordnen das in fünf Minuten ein.
Ein Notebook mit Administratorrechten, Docker lauffähig, Wireshark installiert. Lab-Zugänge, Unterlagen sowie alle Mitschnitte und Skripte stellen wir.
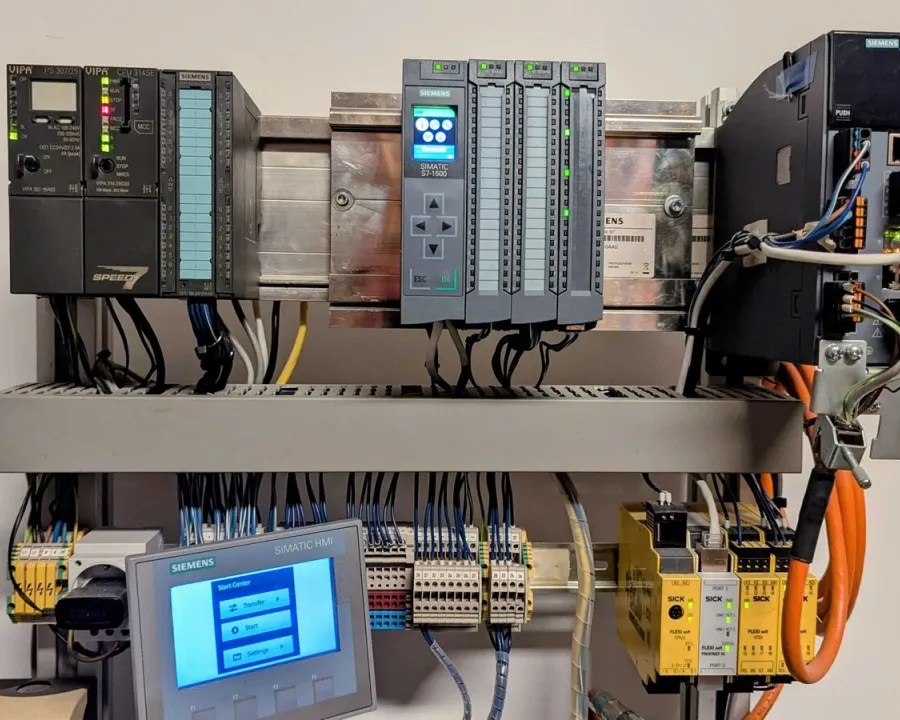
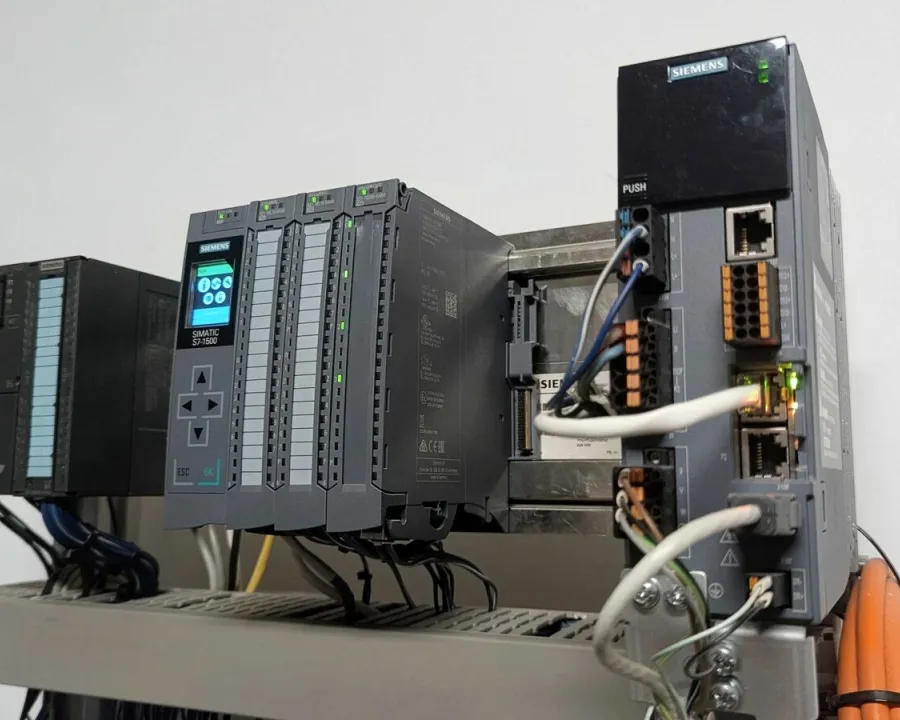
Geübt wird auf den Team-Instanzen der simulierten Anlage, dazu an kuratierten Mitschnitten echter Feldgeräte. Der Laboraufbau mit Siemens-Steuerungen dient der Demonstration und dem Abgleich.
Termine und Konditionen erfragen.
Der Expert läuft in Gruppen von acht bis zwölf Personen. Sagen Sie uns, wie viele Plätze Sie brauchen und ob inhouse oder offen, dann bekommen Sie Termine und Preis.