FINESSE: Angriffserkennung für Straße und Schiene
Von Juli 2022 bis Dezember 2025 haben sechs Partner die durchgehende Erkennungskette für Fahrzeugflotten gebaut, vom Sensor im Fahrzeug über den Übertragungsweg bis ins Security Operations Center beim Betreiber. Yekta IT hat das SOC-Wissen aus KRITIS-Umgebungen eingebracht und die Angriffsklassifikation VATT&EK entwickelt.
Wer, wann, woraus
Laufzeit
Juli 2022 bis Dezember 2025.
Förderung
Bundesministerium für Forschung, Technologie und Raumfahrt, vormals BMBF. Förderkennzeichen 16KIS1584K.
Partner
DB Systemtechnik, ETAS aus der Bosch-Gruppe, Fraunhofer SIT, INCYDE, Universität Passau und Yekta IT.
Anwendungsbereich
Straßenfahrzeuge und Schienenfahrzeuge, vom Steuergerät im Fahrzeug bis ins Security Operations Center des Betreibers.
Unser Anteil
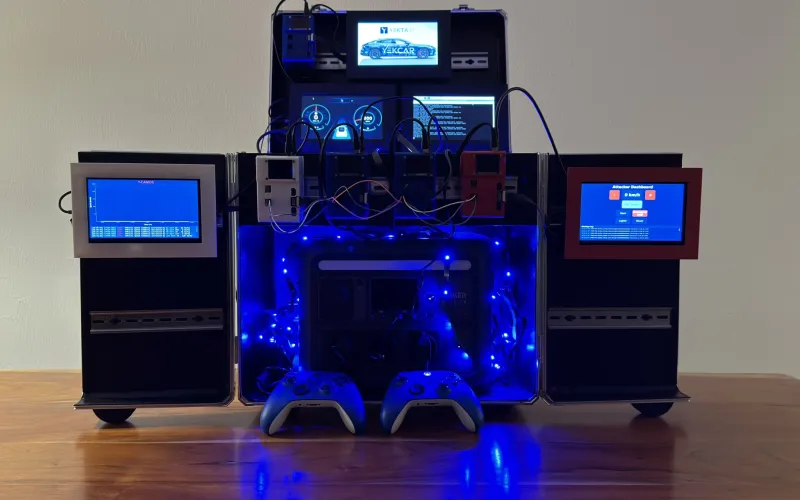
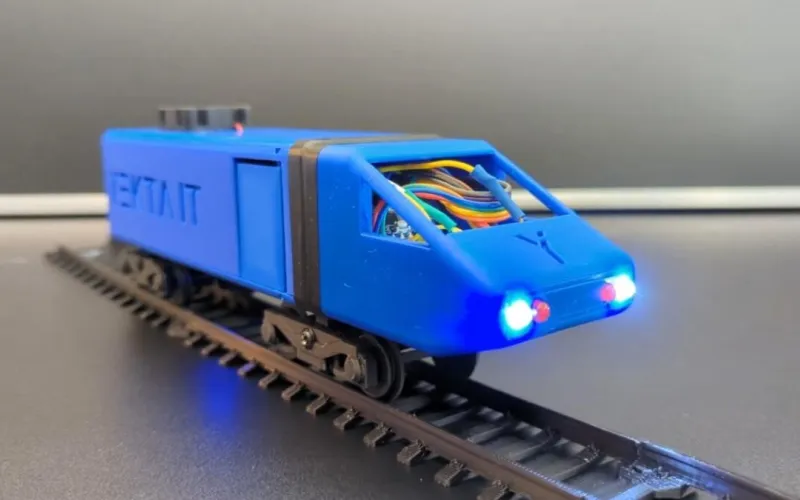
Die SOC-Architektur für Fahrzeugflotten, vom Security Event Center an Bord bis zum Vehicle Security Operations Center im Backend. Die Angriffsklassifikation VATT&EK. Das MVB-IDS und der Feldversuch im Advanced TrainLab der DB Systemtechnik, auf einem fahrenden Zug. Die Demonstratoren YekCar und YekTrain.
Veröffentlicht
Vier Arbeiten auf ACM CSCS, IEEE CNS, SECURWARE und CRITIS.
Straße und Schiene auf einer gemeinsamen Basis
Im Automotive-Bereich sind die Bausteine reifer: IDS-Sensoren für CAN und Ethernet, der AUTOSAR-IDS-Manager und mit UN R155 eine Flottenpflicht zur Angriffserkennung. Für die Schiene gab es keinen vergleichbaren Ansatz. Sie bringt eigene Randbedingungen mit: Erkennung muss rückwirkungsfrei arbeiten und ein Fahrzeug bleibt 30 bis 40 Jahre im Betrieb.
FINESSE stellt Angriffsklassifikation, Erkennungsregeln und Ereignisformate für beide Bereiche auf eine gemeinsame Basis. Ein Erkennungsmuster aus dem Straßenverkehr wird damit auf der Schiene nutzbar. Diesen Austausch nennen wir Mobility Threat Intelligence. Die Ergebnisse beruhen auf offenen Komponenten und Schnittstellen und fließen in die Standardisierung ein.
Eine Sprache für Angriffe auf Fahrzeuge
MITRE ATT&CK beschreibt Angriffe auf klassische IT. Für Fahrzeuge mit Steuergeräten, Feldbussen und Echtzeit-Anforderungen fehlen darin die Techniken. VATT&EK (Vehicle Adversarial Tactics, Techniques & Expert Knowledge) füllt diese Lücke mit 14 Taktik-Klassen, von CAN-Injection über Funk-Angriffe bis GNSS-Spoofing.
Formalisiert und begutachtet veröffentlicht ist das Modell als „VATT&EK: Formalization of Cyber Attacks on Intelligent Transport Systems" auf dem ACM Computer Science in Cars Symposium. Die Erweiterung auf das Diagnoseprotokoll UDS (ISO 14229) folgte als „UDS Attack Taxonomy: Systematic Classification of Vehicle Diagnostic Threats" auf der IEEE Conference on Communications and Network Security: 27 UDS-Dienste analysiert, daraus 50 Angriffstechniken über neun Taktiken abgeleitet, geprüft gegen 33 veröffentlichte Schwachstellenberichte. Zwei Drittel der Techniken waren bereits real dokumentiert, der Rest deckte bis dahin unerforschte Angriffsvektoren auf.
Das SOC, übertragen auf Fahrzeugflotten
Yekta IT baut und betreibt Security Operations Center für Betreiber kritischer Infrastrukturen. In FINESSE haben wir dieses Wissen aus dem OT-Umfeld in die Fahrzeugwelt übertragen.
An Bord aggregiert und korreliert ein Security Event Center die Meldungen der einzelnen Sensoren und erlaubt schnelle lokale Reaktionen. Im Backend laufen die Daten in einem Vehicle Security Operations Center flottenweit zusammen, angereichert um die VATT&EK-Klassifikation und Bedrohungsinformationen. Die AUTOSAR-Ereignisformate haben wir um forensische Felder erweitert, Regel-ID, Schweregrad und Konfidenz und erstmals strukturell kompatible Formate für den Bahnbereich definiert. Pseudonymisierung nach DSGVO gehört von Beginn an zum Modell.
Für den Betreiber heißt das: Auffälligkeiten werden über eine ganze Flotte hinweg sichtbar, eingeordnet und nachvollziehbar dokumentiert, während der Betrieb weiterläuft.
Live auf einem fahrenden Zug
Im Advanced TrainLab der DB Systemtechnik haben wir das Monitoring auf einem realen Fahrzeug betrieben. Die MVB- und CAN-Kommunikation des Zuges greifen wir rückwirkungsfrei ab und übertragen sie per UDP an einen abgesetzten RailPC.
Die manipulierten MVB-Telegramme haben wir in diesen Transportpfad eingespielt. Der sicherheitskritische Fahrzeugbus selbst blieb unberührt. Unser MVB-IDS hat die Angriffe erkannt und an das Security Event Center gemeldet, im Rail-SOC liefen die Ereignisse zentral zusammen. Rückwirkungsfreiheit ist im Bahnbetrieb Pflicht: ein Erkennungssystem darf einen sicherheitsrelevanten Feldbus nicht beeinflussen. Diese Anforderung haben wir auf einem echten Fahrzeug erfüllt, unterstützt von der DB Systemtechnik, der Universität Passau und INCYDE.
Vom realen Bauteil zum erlebbaren Angriff
Aus der Analyse realer Fahrzeuge, Hardware und Komponenten sind zwei Aufbauten entstanden, die Angriff und Erkennung nebeneinander zeigen. Beide haben wir öffentlich vorgeführt, unter anderem auf der Nationalen Konferenz IT-Sicherheitsforschung 2025 und dem IT-Sicherheitstag NRW.
Was aus dem Projekt publiziert ist
- VATT&EK: Formalization of Cyber Attacks on Intelligent Transport Systems. A. R. Yekta, D. Spychalski, E. Yekta, C. Yekta, S. Katzenbeisser. ACM CSCS 2023. 10.1145/3631204.3631867
- UDS Attack Taxonomy: Systematic Classification of Vehicle Diagnostic Threats. A. R. Yekta, N. Loza, J. Gramm, M. P. Schneider, S. Katzenbeisser. IEEE CNS 2025. 10.1109/CNS66487.2025.11195020
- From ECU to VSOC: UDS Security Monitoring Strategies. A. R. Yekta et al. SECURWARE 2025. 10.48550/arXiv.2510.25375
- Towards a Holistic and Multi-Modal Vehicle Security Monitoring. A. R. Yekta, D. Spychalski, C. Yekta, M. Heinrich, C. Krauß, S. Katzenbeisser. CRITIS 2025, 20th International Conference on Critical Information Infrastructures Security. Springer LNCS, Link folgt.
- Vehicle Threat Matrix: vehicle-threat-matrix.com
Alle Ergebnisse im Detail stehen in der FINESSE-Abschlussbroschüre.
Wo die Ergebnisse in der Beratung landen
Die Erkennungsregeln, die Klassifikation und die Erfahrung aus dem Feldversuch stecken in unserer täglichen Arbeit.
Fragen zu Fahrzeug-Monitoring?
Wir ordnen ein, was sich davon auf Ihre Flotte oder Ihre Anlage übertragen lässt und was nicht.