OT Security Expert Training
Drei Tage an echten Industriesteuerungen. Industrieprotokolle Byte für Byte lesen, Angriffe kontrolliert fahren und auf dem eigenen Mitschnitt die Erkennungsregel dafür schreiben.
Auf einen Blick
Der OT Security Expert ist unser Aufbautraining für die Handarbeit an der Anlage. Drei Tage Präsenz, 24 Unterrichtseinheiten. Rund 80 Prozent der Zeit arbeiten Sie selbst, an echten Industriesteuerungen. Tag 1 liest die Protokolle, Tag 2 fährt kontrollierte Angriffe, Tag 3 schreibt die Erkennung auf die eigenen Mitschnitte.
- Dauer. Drei Tage, 24 Unterrichtseinheiten zu 45 Minuten.
- Format. Präsenz, Inhouse oder als offener Termin.
- Sprache. Deutsch.
- Praktische Arbeit. Rund 80 Prozent.
- Gruppengröße. Höchstens acht Personen. An einer Anlage arbeiten jeweils zwei. Größere Gruppen teilen wir auf zwei Termine auf.
- Abschluss. Abschlussübung, eigener Vorfallbericht und Teilnahmebescheinigung.
- Voraussetzungen. Der Professional oder vergleichbare Praxiserfahrung, sicherer Umgang mit Wireshark und der Kommandozeile, Python auf Leseniveau.
Termine stimmen wir auf Anfrage ab, für Inhouse wie für offene Durchführungen.
An wen sich das Training richtet
- OT-Sicherheitsverantwortliche, die Prüfberichte und Herstelleraussagen fachlich bewerten müssen
- SOC- und Leitwartenpersonal, das Erkennung für Industrieprotokolle betreibt oder einführt
- Automatisierungs-Ingenieure mit Sicherheitsverantwortung
- Auditoren, Berater und Prüfer, die eigene Feststellungen belegen wollen
Vorausgesetzt werden der Professional oder vergleichbare Praxiserfahrung, sicherer Umgang mit Wireshark und der Kommandozeile sowie Python auf Leseniveau. Skripte werden angepasst, nicht neu entwickelt. Für Einsteiger ist das Training zu dicht.
Danach können Sie
- Einen Mitschnitt Feld für Feld zerlegen, auch wenn das Analysewerkzeug ihn nicht auflöst
- Einen Adressraum ohne Projektdatei erschließen
- Bei einem unbekannten Protokoll strukturiert vorgehen
- Vor der Arbeit sagen, was eine Prüfhandlung auslöst, wer sie freigibt und wie man sie zurücknimmt
- Einen Befund auf einer nachvollziehbaren Beweisstufe formulieren und benennen, was ungeprüft blieb
- Prozesswerte und Geräteidentitäten verändern und die Folgen für Anlage und Leitwarte einschätzen
- Erkennungsregeln und YARA-Signaturen schreiben und fremde Regeln bewerten
- OT-Quellen an ein SIEM anbinden und Use Cases dafür formulieren
- Eine Baseline bilden und Abweichungen ohne Signatur finden
- Einen technischen Vorfallbericht verfassen, einschließlich der Meldepflichten nach NIS2
Wer die Grundlagen erst aufbauen will, von den Komponenten einer Anlage über ihre Protokolle bis zu IEC 62443 und NIS-2, ist im viertägigen OT Security Professional richtig. Der Expert baut darauf auf.
Schadsoftware, die Leittechnik direkt ansteuert
Industroyer nutzte 2016 die Leittechnikprotokolle direkt, also IEC 101, IEC 104, IEC 61850 und OPC, ohne den Umweg über eine Bedienstation. TRITON zielte ein Jahr später auf das Sicherheitssystem einer Anlage, also auf die letzte Schutzschicht. PIPEDREAM wurde 2022 bekannt. Es ist ein Baukasten für eine ganze Geräteklasse, nicht ein Werkzeug für ein Ziel. Betriebsart umschalten, Programme lesen und schreiben, über OPC UA und Modbus kommunizieren, alles vorbereitet.
Solche Schadsoftware erkennt man nicht am Dateinamen. Sie fällt auf, wenn jemand das Protokoll liest, über das sie kommuniziert, ihre Fähigkeiten im Code benennen kann und eine Regel schreibt, die ihren Verkehr fängt. Eine Testumgebung hilft dabei wenig. Ohne das Zielgerät, das sie ansteuern will, zeigt die Schadsoftware ihr Verhalten nicht.
Das ist Handarbeit. Sie ist der Gegenstand dieses Trainings.
Unterrichtsform und Laborumgebung
Der Professional legt das Fundament mit dem Aufbau einer Anlage, ihren Protokollen, der Anlagenarchitektur und der Angriffserkennung. Der Expert baut darauf die Fähigkeiten aus, in drei Tagen. Rund 80 Prozent des Kurses sind Praxisübungen.
Die drei Tage bauen aufeinander auf. Wer ein Protokoll selbst gelesen hat, kann damit angreifen. Wer selbst angegriffen hat, weiß, was im eigenen Mitschnitt steht. Er merkt sofort, was seine Erkennungsregel übersieht. Deshalb schreibt jedes Team am dritten Tag Regeln auf die Aufzeichnungen, die es am zweiten Tag selbst erzeugt hat.
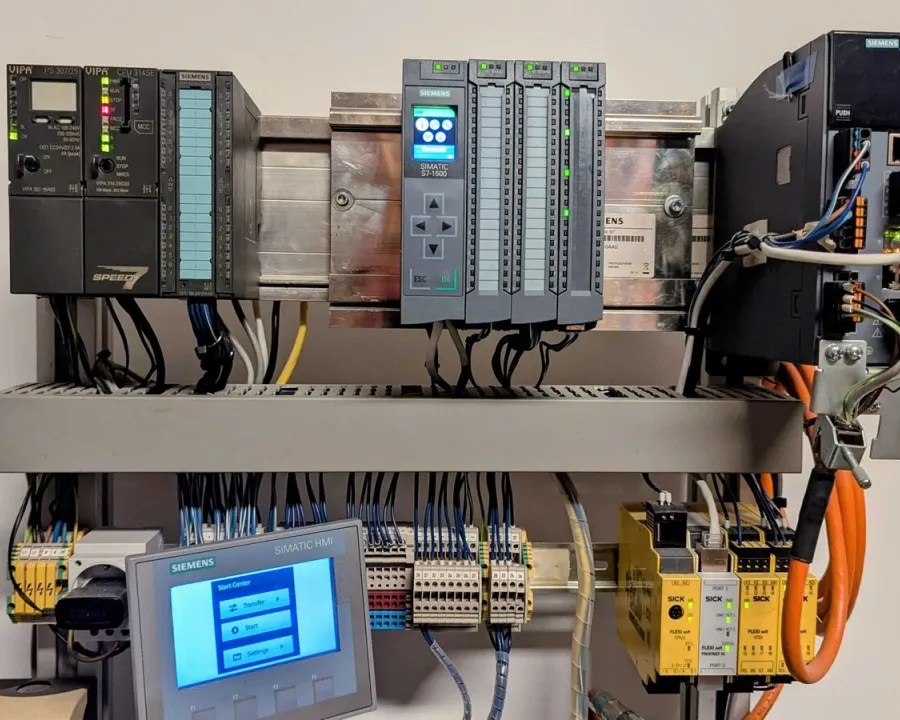
An einer Anlage mit echten Industriesteuerungen arbeiten jeweils zwei Personen. Dazu hat jede Person eine eigene virtuelle Anlage, auf der sich Schritte wiederholen lassen, ohne auf das Gerät warten zu müssen.
Ergänzt wird das durch kuratierte Mitschnitte von Feldgeräten, an denen sich Verfahren nachstellen lassen, die an der Kursanlage nicht vorkommen.
Das ist der Unterschied zum Professional. Der übt in einem virtuellen Wasserwerk und läuft deshalb auch remote. Der Expert ist Präsenz, weil die Geräte im Raum stehen müssen.
Tag 1: Protokolle
Jedes Team arbeitet gegen eine eigene Instanz der Kursanlage. Sie liefert dieselben Prozesswerte gleichzeitig über mehrere Protokolle. Das hat einen Grund. Wenn ein Register keinen Namen trägt, verrät ein zweites Protokoll, welche Größe dahintersteht. Geraten wird also nicht. Bei jedem Protokoll gehen wir in denselben vier Schritten vor. Erst mit dem Standardwerkzeug lesen, dann eine eigene Anfrage bauen, dann den undokumentierten Adressraum durchgehen, zuletzt ein Telegramm von Hand zerlegen.
- Zonen und Prüfplanung. Aus dem Zonenkonzept einer Anlage einen Prüfplan ableiten, der festhält, was geprüft werden darf und wer es freigibt
- Modbus TCP und RTU. Den Verkehr analysieren, eigene Anfragen bauen und damit Register gezielt lesen und schreiben
- S7comm und S7comm-plus. Die beiden Siemens-Protokolle auseinanderhalten. Das klassische überträgt ungeschützt, das neuere sichert die Integrität ab
- Profinet DCP. Geräte auf Ethernet-Ebene aufspüren, noch bevor eine IP-Adresse im Spiel ist
- OPC UA. Den Adressraum durchsuchen und bewerten, welche Sicherheitsrichtlinie ein Server wirklich anbietet und ob anonyme Anmeldung offensteht
- BACnet/IP. Die Gebäudeautomation am selben Netz, wo eine einzige Rundsendung alle Geräte einer Liegenschaft auflistet
- Ein unbekanntes Protokoll. Den Aufbau allein aus dem Mitschnitt herleiten, ohne Spezifikation und ohne fertigen Dissector
- Echte Mitschnitte. Die eigenen Ergebnisse gegen Aufnahmen echter Feldgeräte gegenprüfen
Tag 2: Offensive OT-Sicherheit
Erst werden bekannte Angriffe auf Leittechnik zerlegt, dann dieselben Techniken kontrolliert gegen die Kursanlage gefahren. Jedes Team zeichnet dabei auf. Diese Aufzeichnungen sind das Material für Tag 3.
- Fallanalyse. Wir zerlegen Industroyer, Industroyer2, TRITON und PIPEDREAM. Für jeden Fall halten wir fest, welches Protokoll angegriffen wurde, welche Fähigkeit die Schadsoftware mitbrachte und an welcher Stelle der ICS Kill Chain sie stand
- MITRE ATT&CK for ICS. Jeder eigene Schritt im Labor wird einer Technik zugeordnet, nicht nur die Schritte aus den Fallbeispielen
- Aufklärung und ihre Spuren. Wir messen mit, wie viel Verkehr jedes Verfahren erzeugt und was davon in der Leitwarte sichtbar wird
- Prozessmanipulation. Sollwerte und Register verändern. Einen Ausgang fest vorgeben, sodass das Steuerungsprogramm ihn nicht mehr überschreibt. Jeder dieser Eingriffe fällt unterschiedlich stark auf
- Angriffe auf die Steuerung. Betriebsart umschalten, Programme lesen und schreiben, Schutzstufen bei Siemens und Codesys bewerten
- Identitätsmanipulation. Gerätekennungen über Profinet DCP ändern und sehen, warum das forensisch schwerer aufzuklären ist
- Der Weg aus der IT in die OT. Einen realen Angriffspfad rekonstruieren und die wirksamste Gegenmaßnahme bestimmen
- Eingriffsklassen. Vor jedem Kommando festhalten, was es auslöst, wer es freigibt und wie man es zurücknimmt
Tag 3: Defensive OT-Sicherheit
Schadsoftware analysieren und Erkennung bauen, auf den Aufzeichnungen vom Vortag. Auf einer Steuerung läuft kein Endpoint-Agent, die gewohnte Quelle fällt also weg. Deshalb bauen wir nacheinander drei andere auf. Erkennung über Signaturen, Erkennung über die Abweichung von einer Baseline und die Prüfung von Geräte- und Prozessintegrität.
- ICS-Schadsoftware-Triage. Ein unbekanntes Schadprogramm einordnen, ohne Zielgerät und ohne brauchbare Testumgebung. Seine Fähigkeiten lassen sich am Protokollcode ablesen
- YARA. Aus dem Schadprogramm eine Regel ableiten und anschließend prüfen, ob sie auch auf harmlose Dateien anspringt
- Intrusion Detection für OT. Industrieprotokolle wie Modbus, S7comm, IEC 104 und Profinet in auswertbare Ereignisse überführen
- Regeln und Signaturen. Eigene Erkennungsregeln für diese Protokolle schreiben und fremde Regelwerke auf Tauglichkeit prüfen
- Baselining und Whitelisting. Festlegen, welche Geräte miteinander kommunizieren dürfen und welche Funktionscodes erlaubt sind. Alles andere fällt auf, auch ohne Signatur
- Prozessbewusste Erkennung. Sollwerte und Messwerte auf physikalische Plausibilität prüfen, statt nur auf Pakete zu schauen
- Geräteintegrität. Programmstände und Prüfsummen einer Steuerung vergleichen, wenn kein Agent verfügbar ist
- SIEM und Use Cases. Meldungen aus OT-Quellen anbinden, Use Cases nach MITRE ATT&CK for ICS formulieren und die Alarmflut begrenzen
- Detection Engineering. Jede Regel wird gegen den eigenen Mitschnitt vom Vortag getestet, bevor sie als fertig gilt
- Abschlussübung und Bericht. Sie bearbeiten einen Vorfall, bei dem das Material unvollständig ist. Dazu schreiben Sie einen technischen Bericht mit den Meldepflichten nach NIS2
Abschlussübung und Bescheinigung
Der dritte Tag endet mit einer Abschlussübung. Jedes Team schreibt dazu einen eigenen Vorfallbericht, mit Befund, Beweisstufe und dem, was ungeprüft blieb.
Danach erhalten Sie eine Teilnahmebescheinigung von Yekta IT. Sie weist den Umfang von 24 Unterrichtseinheiten aus, dazu die Inhalte und die Abschlussübung. Als Schulungsnachweis nach NIS-2 ist sie verwendbar. Ob sie im Einzelfall genügt, entscheidet Ihre Aufsicht.
Formate
Beide Wege laufen auf Deutsch und in Präsenz. Remote geht beim Expert nicht, die Geräte müssen im Raum stehen.
Inhouse-Schulung
Für ein Team aus Ihrem Haus, bei Ihnen vor Ort oder in unserem Labor. Den Termin vereinbaren wir nach Absprache.
Offener Termin
Für einzelne Teilnehmende, höchstens acht Personen. Termine stimmen wir auf Anfrage ab. Nennen Sie uns im Formular Ihren Wunschzeitraum.
Trainer
Häufige Fragen
Das hängt am Format, an der Teilnehmerzahl und daran, ob wir zu Ihnen kommen. Tragen Sie sich unten ein, dann bekommen Sie Konditionen und einen Ansprechpartner.
Termine stimmen wir auf Anfrage ab, für Inhouse wie für offene Durchführungen. Nennen Sie uns im Formular Ihren Wunschzeitraum, dann melden wir uns mit konkreten Terminen.
Nicht zwingend, aber vergleichbare Praxiserfahrung wird vorausgesetzt. Wenn Sie unsicher sind, sprechen Sie uns an, wir ordnen das in fünf Minuten ein.
Ja. An einer Anlage mit echten Industriesteuerungen arbeiten jeweils zwei Personen. Dazu hat jede Person eine eigene virtuelle Anlage für die Schritte, die sich wiederholen lassen.
Ein Notebook mit Administratorrechten, Docker lauffähig, Wireshark installiert. Laborzugänge, Unterlagen sowie alle Mitschnitte und Skripte stellen wir.
Die Bescheinigung weist Umfang, Inhalte und die Abschlussübung aus und ist als Nachweis regelmäßiger Schulung verwendbar. Ob sie im Einzelfall genügt, entscheidet Ihre Aufsicht.
Nicht ohne Weiteres. Was im Kurs an der Kursanlage erlaubt ist, braucht an Ihrer Anlage eine Freigabe, ein Zeitfenster und einen Rückweg. Genau das ist der Gegenstand eines OT-Penetrationstests.
Termine und Konditionen anfragen
Sagen Sie uns Format und Teilnehmerzahl. Sie bekommen Termine, Konditionen und einen Ansprechpartner.